
1. 12:17 20/09/2026
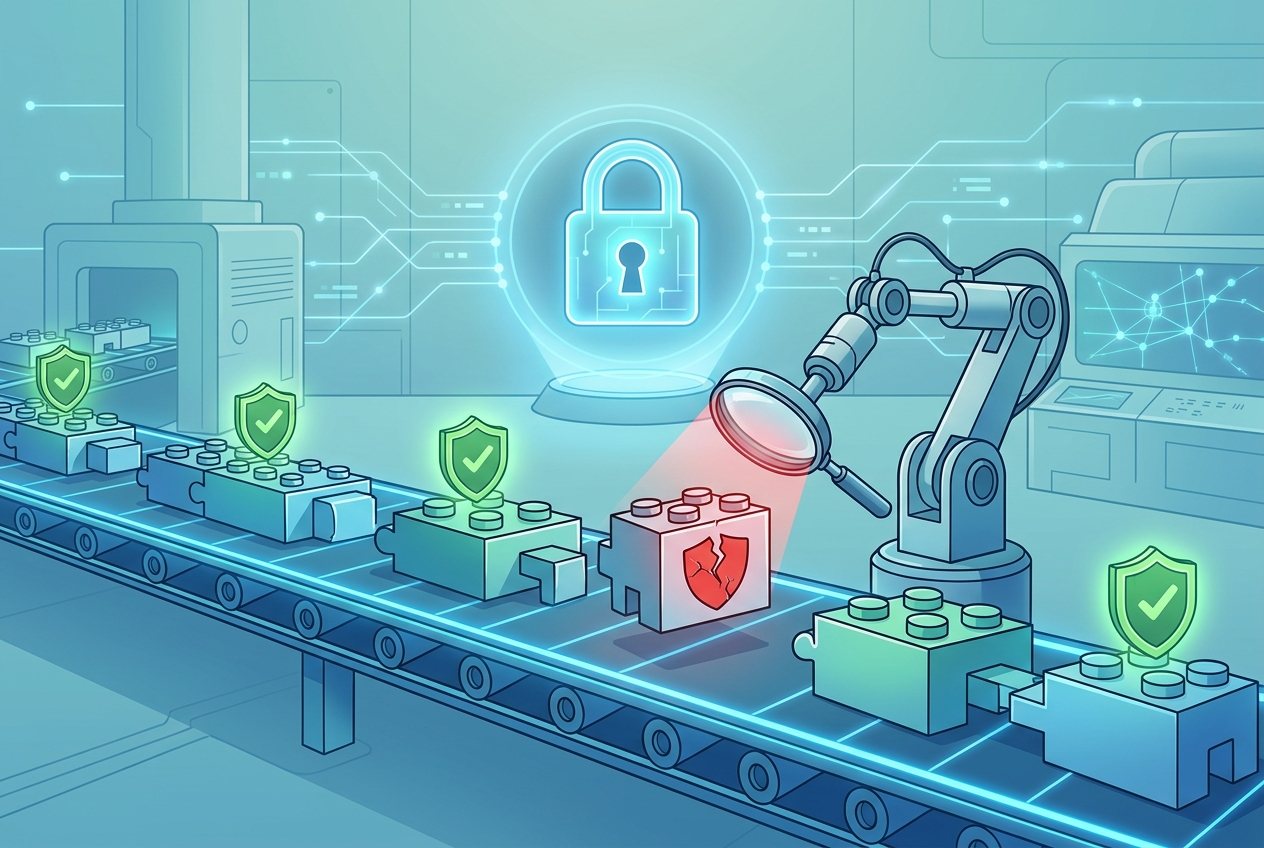
Trong kỷ nguyên phát triển phần mềm hiện đại, hiếm khi các ứng dụng được xây dựng hoàn toàn 'từ đầu'. Thay vào đó, chúng giống như những miếng ghép LEGO, được lắp ráp từ vô số thư viện, thành phần mã nguồn mở (open-source) và API của bên thứ ba. Điều này giúp tăng tốc độ phát triển đáng kể nhưng cũng đồng thời mở ra một mặt trận tấn công mới đầy nguy hiểm: chuỗi cung ứng phần mềm.
Hãy hình dung bạn đã xây dựng một ngôi nhà kiên cố với hệ thống khóa cửa, camera an ninh hiện đại (tương ứng với việc tối ưu code và bảo mật hạ tầng). Thế nhưng, bạn lại sử dụng một lô gạch lỗi từ nhà cung cấp mà không hề hay biết. Kẻ trộm có thể phá hỏng bức tường tại vị trí lô gạch đó để đột nhập, dù cửa ra vào vẫn khóa chặt. Trong an ninh mạng, các 'lô gạch' lỗi này chính là các thư viện bên thứ ba bị chèn mã độc.
Một ví dụ điển hình có thể kể đến là sự cố của một thư viện phổ biến trong hệ sinh thái JavaScript. Kẻ tấn công đã chiếm quyền kiểm soát tài khoản của nhà phát triển thư viện này và chèn vào một đoạn mã độc chuyên đánh cắp thông tin thẻ tín dụng từ các trang web sử dụng nó. Hàng ngàn website và ứng dụng, dù đã được kiểm tra kỹ lưỡng về bảo mật code gốc, vẫn nghiễm nhiên trở thành nạn nhân vì tin tưởng hoàn toàn vào thư viện này.
Để bảo vệ hệ thống trước rủi ro này, các tổ chức cần áp dụng các biện pháp sau:
- Lập danh mục và theo dõi chặt chẽ (SBOM - Software Bill of Materials): Cần có một danh sách chi tiết tất cả các thành phần mã nguồn mở và bên thứ ba được sử dụng trong dự án. Điều này giúp phản ứng nhanh chóng khi có lỗ hổng được công bố liên quan đến một thành phần cụ thể.
- Tự động hóa việc quét lỗ hổng: Sử dụng các công cụ phân tích thành phần phần mềm (SCA) để tự động kiểm tra xem các thư viện đang dùng có nằm trong danh sách các lỗ hổng đã biết hay không.
- Nguyên tắc 'quyền truy cập tối thiểu' (Least Privilege) cho quá trình build: Không cho phép quá trình build code có quyền truy cập không giới hạn vào mạng internet hoặc các tài nguyên nhạy cảm để hạn chế khả năng mã độc phát tán.
Bảo mật chuỗi cung ứng phần mềm không chỉ là vấn đề kỹ thuật mà còn là vấn đề về quy trình và sự cảnh giác không ngừng. Bằng cách hiểu rõ những gì chúng ta 'nhập khẩu' vào ứng dụng, chúng ta mới có thể thực sự kiểm soát được mức độ an toàn của chính hệ thống do mình tạo ra.